1. Presentation
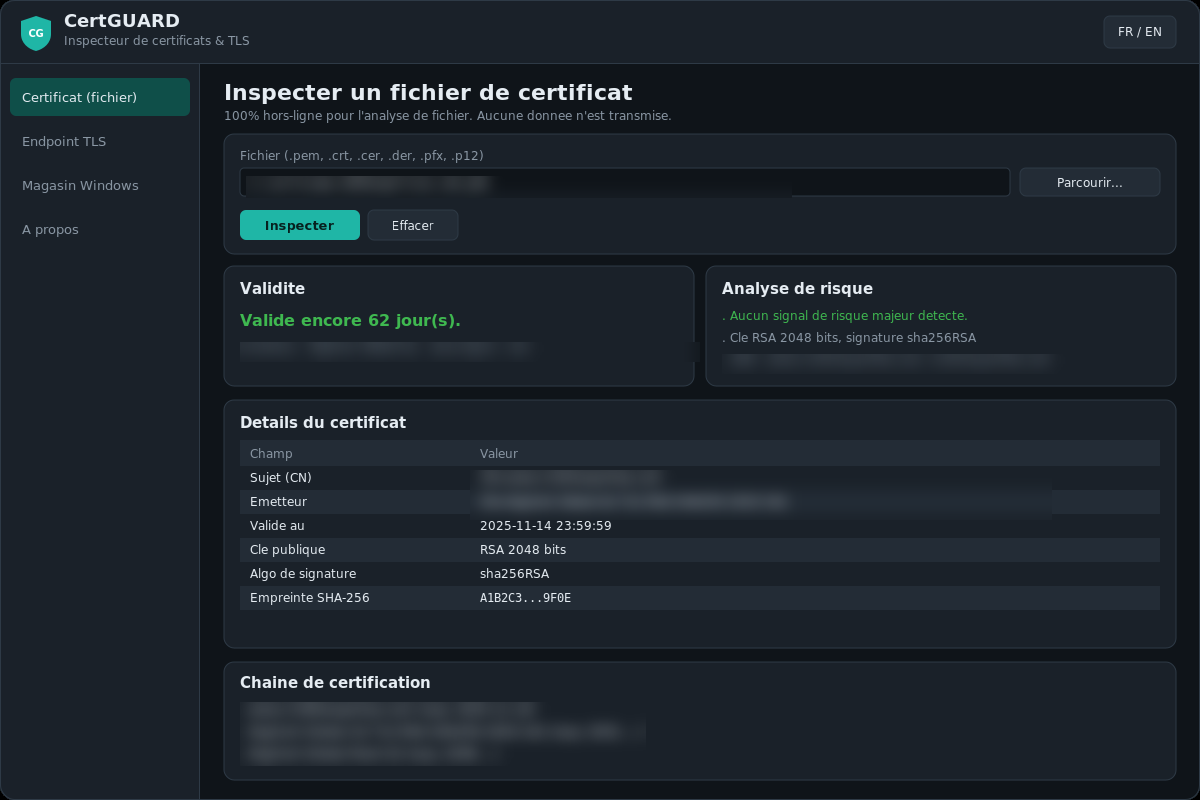
CertGUARD est un inspecteur de certificats X.509 et de configuration TLS, gratuit et defensif. Il analyse un fichier de certificat local, ou le certificat presente par un de vos endpoints TLS, et en resume le contenu, la validite, la chaine et les signaux de risque.
L'analyse de fichier est 100% hors-ligne. La verification d'endpoint etablit une connexion TLS vers l'hote que vous saisissez (a utiliser sur vos propres serveurs).
2. Installation
Application WPF .NET (Windows), autonome, sans dependance externe.
- Ouvrir
CertGUARD.csprojdans Visual Studio (net10.0-windows). - Compiler / lancer.
3. Inspecter un fichier
- Onglet Certificat (fichier).
- Parcourir vers un fichier
.pem,.crt,.cer,.der,.pfxou.p12. - Pour un
.pfx/.p12protege, renseignez le mot de passe. - Inspecter.
4. Verifier un endpoint TLS
- Onglet Endpoint TLS.
- Saisissez l'hote (ex.
www.m365expertise.com) et le port (443 par defaut). - Se connecter : CertGUARD recupere le certificat serveur, le protocole negocie et la suite cryptographique.
A n'utiliser que sur des endpoints qui vous appartiennent ou que vous etes autorise a tester.
5. Lecture des resultats
Sujet, emetteur, dates de validite, numero de serie, algorithme de signature, type et taille de cle, empreintes SHA-1 et SHA-256, SAN, Key Usage / EKU, statut CA et auto-signe. La validite est resumee en couleur, la chaine est reconstruite, et le PEM du certificat est exportable.
6. Signaux de risque
| Signal | Pourquoi c'est important |
|---|---|
| Certificat expire | Le service sera rejete par les clients. |
| Expire bientot (< 30 j) | Planifier le renouvellement. |
| Cle RSA < 2048 bits | Cle trop faible. |
| Signature SHA-1 / MD5 | Algorithme casse, non fiable. |
| Auto-signe | Non approuve par une autorite publique. |
| Pas de SAN | Rejete par les navigateurs modernes. |
| Duree > 398 j | Au-dela de la limite acceptee par les navigateurs. |
| Protocole < TLS 1.2 (endpoint) | Protocole obsolete a desactiver. |
7. Generer le Setup
Scripts a la racine : publish.ps1, CertGUARD.iss, build-installer.ps1.
.\build-installer.ps1
Prerequis : .NET SDK 10 + Inno Setup 6 (ISCC.exe). Sortie :
installer-output\CertGUARD-Setup-<version>.exe.
8. Depannage
| Symptome | Piste |
|---|---|
| "Le fichier PKCS#12 est protege" | Renseignez le mot de passe du .pfx/.p12. |
| "Impossible de lire le certificat" | Format non reconnu ou fichier corrompu. |
| "Delai depasse" (endpoint) | Hote/port injoignable, pare-feu, ou le service n'ecoute pas en TLS. |
| Chaine incomplete | Le certificat intermediaire n'est pas fourni ; ajoutez la chaine complete. |